
為確保用戶算圖環境的資訊安全,Chaos 正式釋出分散式算圖管理工具 V-Ray Swarm 2.0.21 版本更新。過去的 V-Ray Swarm 為了部署方便,預設採用高權限、開放內網全廣播與無限制連線的模式;本次更新全面收緊了這些潛在漏洞,核心是為了防範「未授權遠端存取」、「惡意套件植入」與「本機權限提升」。官方強烈建議所有使用該服務的用戶與企業儘速完成升級。
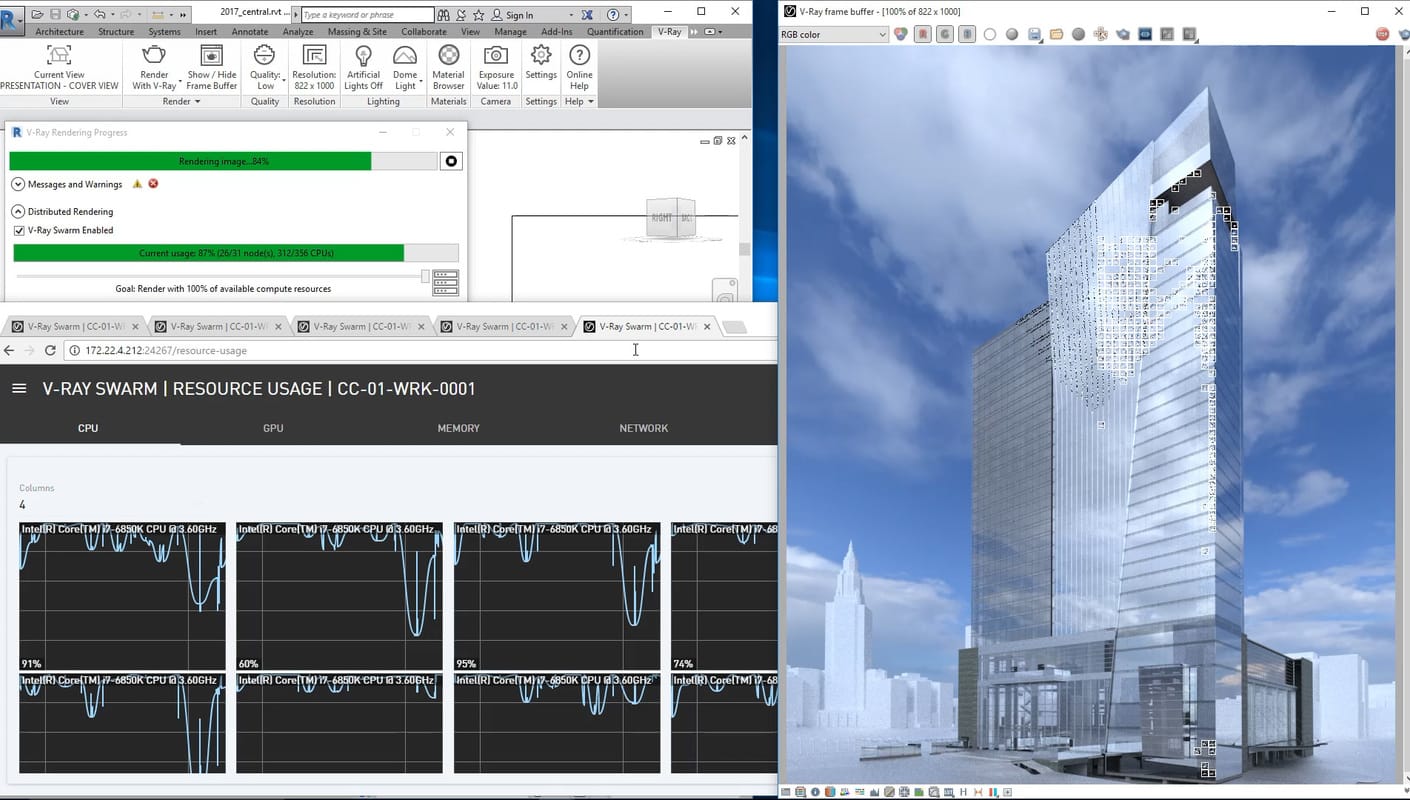
V-Ray Swarm 2.0.21 更新途徑與支援版本
使用者請至 Chaos 官方下載專區取得對應主應用程式的最新 V-Ray 安裝檔以完成更新。為確保整體算圖叢集的安全性,所有運行 V-Ray Swarm 的主機與算圖節點(Render Nodes)皆須進行更新,並在安裝過程中勾選啟用 V-Ray Swarm 選項。
本次包含安全修復的各平台相容版本如下:
- V-Ray for SketchUp:7.40.04
- V-Ray for Rhino:7.40.04
- V-Ray for Revit:7.20.02(特別注意:Revit 用戶須重新下載安裝檔並重新執行安裝流程)
升級注意事項
安裝 V-Ray Swarm 2.0.21 時,安裝程式原則上會自動移除舊版程式。但官方仍建議用戶在安裝完成後,逐一檢查各節點主機,若發現仍有舊版 V-Ray Swarm 殘留,請以手動方式解除安裝以杜絕潛在風險。點擊此了解 V-Ray Swarm 2.0.21 更新資訊。
修正了哪些重大安全性問題?
1. 阻斷惡意程式或惡意算圖套件注入
- 修復機制:Swarm 現在僅接受 Chaos 官方數位簽章的 V-Ray 套件(Swarm accepts only V-Ray packages signed by Chaos)。
- 防範問題:過去如果攻擊者透過網路偽造更新或上傳惡意模組,節點主機可能會直接執行該惡意代碼;現在非官方簽章的檔案一律拒絕載入。
2. 限制攻擊面:預設封閉遠端管理與控制介面
- 修復機制:管理後台(Admin Panel)與 DCC(3D軟體連接埠)預設改為僅限本機存取(localhost / 127.0.0.1),且只有該節點本機上的用戶才能修改設定、啟閉 V-Ray 或增刪檔案。
- 防範問題:過去同一區域網路內的任何人只要知道 IP,可能就能隨意打開其他節點的 Admin Panel 竄改參數或植入設定;更新後已完全切斷外部直接未授權操控的途徑。
3. 防範權限提升(Privilege Escalation)
- 修復機制:Swarm 服務不再以「最高系統管理員(Administrator / SYSTEM)」身分運行,而是改用獨立且降權的專用帳戶(Dedicated account with fewer rights)。
- 防範問題:一旦算圖服務遭受攻擊(如緩衝區溢位或指令注入),攻擊者過去能直接繼承最高管理員權限控制整個系統,現在則被限制在沙盒般的低權限環境內。
4. 防範 DLL 劫持與資料夾篡改
- 修復機制:安裝於自訂路徑時,會嚴格檢查目錄權限,確保僅有管理者可變更;設定檔也遷移至標準安全的 %ProgramData%。
- 防範問題:避免低權限本機使用者透過置換執行檔、動態連結函式庫(DLL Hijacking)或修改設定檔,來取得系統更高權限。
5. 縮小網路通訊邊界與防禦公用網路暴露
- 修復機制:節點預設只與「私有 IP 網段(Private IPs)」通訊;Windows 防火牆規則自動收緊,僅對私有/網域網路開放特定連接埠(UDP 1112、TCP 1114 等)。
- 防範問題:避免節點因筆電攜出或網路設定錯誤(如被辨識為公用網路)時,直接將算圖通訊埠曝露於公共環境遭受掃描與攻擊。
替代方案與客戶通知
若用戶評估後暫不打算繼續使用 V-Ray Swarm,可選擇改用傳統的分散式算圖(Distributed Rendering, DR)架構作為替代算圖方案。

